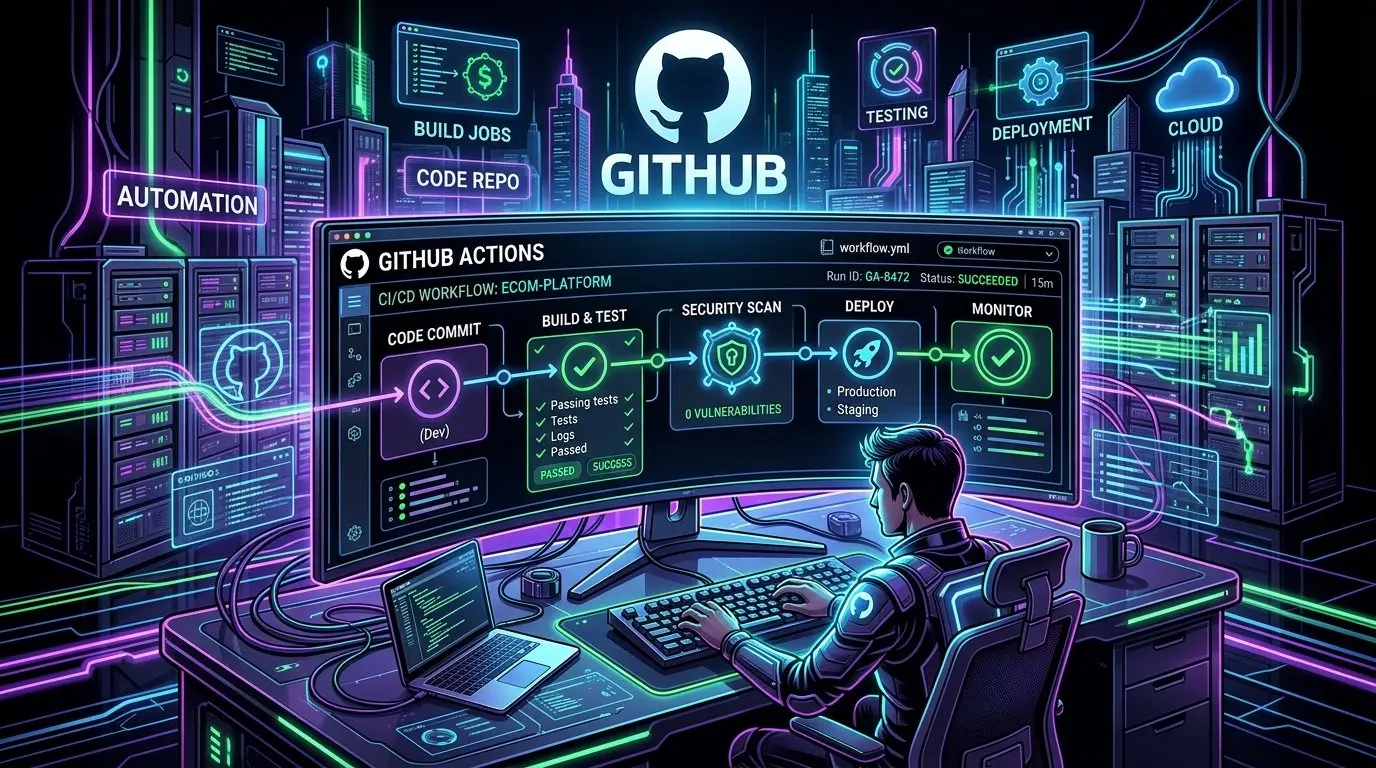
תקציר מהיר: אוטומציה של פיתוח עם GitHub Actions
- מה זה CI/CD? אינטגרציה ופריסה רציפה (Continuous Integration / Continuous Deployment) – תהליך אוטומטי שבודק, בונה ומפיץ את הקוד שלכם לשרתים בכל פעם שאתם מבצעים
git push. - מוטמע ישירות ב-GitHub: ללא צורך בשרתים חיצוניים או בהקמת שרתי Jenkins מורכבים. כולל 2,000 דקות ריצה חינמיות בכל חודש במאגרים פרטיים (וללא הגבלה במאגרי קוד פתוח).
- שוק פלאגינים ענק (Marketplace): עשרות אלפי פעולות מוכנות מראש לחיבור ל-AWS, Google Cloud, Docker, בדיקות איכות קוד, סנכרון FTP/SSH ועוד.
- אבטחה ושמירת מפתחות: שימוש ב-GitHub Secrets לשמירה מוצפנת של סיסמאות ומפתחות API ללא חשיפתם בקוד הפתוח.
כל מי שמפתח אתרים, אפליקציות או סקריפטים מכיר את השגרה המייגעת: כותבים קוד, מריצים בדיקות מקומית במחשב, בונים את הפרויקט, מתחברים לשרת ה-Production דרך FTP או SSH, ומעלים את הקבצים ידנית – תוך תקווה שלא שכחנו אף קובץ בדרך וששום דבר לא נשבר.
GitHub Actions משנה לחלוטין את חוויית הפיתוח ומאפשרת להפוך את כל התהליך הזה לאוטומטי, מבוקר ובטוח ב-100%. במדריך זה נלמד מהם מושגי היסוד של GitHub Actions, איך לכתוב קובץ Workflow ראשון ב-YAML, ואיך להגדיר בדיקות קוד ופריסה אוטומטית לשרתים.
1. מושגי יסוד: איך עובד מנוע ה-CI/CD של GitHub?
מערכת GitHub Actions מורכבת מכמה רכיבים בסיסיים שפועלים יחד:
- Workflows (תהליכי עבודה): תהליך אוטומטי מוגדר הנשמר כקובץ
.ymlבתיקיית.github/workflows/במאגר הקוד שלכם. - Events / Triggers (אירועים מפעילים): האירוע שמפעיל את התהליך – לדוגמה: ביצוע
pushלמאגר, פתיחתpull_request, לחיצה ידנית על כפתור (workflow_dispatch), או תזמון קבוע (Cron Schedule). - Jobs (משימות): סדרת שלבים שרצים על אותה מכונה וירטואלית. כברירת מחדל, משימות מרובות רצות במקביל (Parallel), אך ניתן להגדיר תלות ביניהן.
- Runners (סביבות ריצה): המכונה הווירטואלית שעליה רץ התהליך – Ubuntu Linux, Windows Server, או macOS.
- Steps & Actions (שלבים ופעולות): הפקודות הבודדות שמבוצעות (הרצת סקריפט Bash, בדיקת טסטים, או שימוש בפעולה מוכנה מ-GitHub Marketplace).
| פלטפורמת CI/CD | דקות חינם בחודש | אינטגרציה עם GitHub | התקנה ותחזוקת שרת |
|---|---|---|---|
| GitHub Actions | 2,000 דקות (פרטי) / ללא הגבלה (ציבורי) | מוטמע לחלוטין (Native) | אפס תחזוקה (Cloud Hosted) |
| Jenkins | לפי שרת המארח | דורש Webhooks ותוספים | הקמה ותחזוקת שרת ייעודי כבד |
| GitLab CI | 400 דקות | מותאם ל-GitLab בלבד | Cloud / Self-hosted |
2. כתיבת ה-Workflow הראשון שלכם: בדיקות קוד אוטומטיות (CI)
בואו נבנה תהליך עבודה קלאסי שמריץ בדיקות קוד ב-Python בכל פעם שמתבצע Push למאגר:
- בתוך תיקיית הפרויקט שלכם, צרו את נתיב התיקיות:
.github/workflows/. - צרו קובץ חדש בשם
tests.ymlוהדביקו לתוכו את התוכן הבא:
name: Run Python Unit Tests

on:
  push:
    branches: [ "main" ]
  pull_request:
    branches: [ "main" ]

jobs:
  test:
    runs-on: ubuntu-latest
    steps:
      - name: Check out repository code
        uses: actions/checkout@v4

      - name: Set up Python 3.11
        uses: actions/setup-python@v5
        with:
          python-version: "3.11"

      - name: Install dependencies
        run: |
          python -m pip install --upgrade pip
          if [ -f requirements.txt ]; then pip install -r requirements.txt; fi

      - name: Run Pytest Suite
        run: |
          pytest
מה קורה כאן? בכל פעם שתדחפו קוד ל-branch הראשי, GitHub יקים עבורכם שרת Ubuntu בענן, יוריד את הקוד, יתקין את סביבת הפייתון והתלויות, ויריץ את כל הבדיקות. אם בדיקה אחת נכשלת, תקבלו התראה מיידית במייל וסימון X אדום ב-GitHub!
3. פריסה אוטומטית לשרתים (CD) ושימוש ב-GitHub Secrets
אחד השימושים העוצמתיים ביותר הוא פריסה אוטומטית (Continuous Deployment). כדי להעלות קבצים לשרת ה-Production מבלי לחשוף סיסמאות בקוד הציבורי, משתמשים ב-GitHub Secrets:
- שמירת מפתחות וסיסמאות: היכנסו ל-Settings במאגר ב-GitHub ← Secrets and variables ← Actions ← לחצו על New repository secret. הגדירו משתנים מוצפנים כמו
SERVER_HOST,SERVER_USER, ו-SSH_PRIVATE_KEY. - יצירת קובץ פריסה: צרו קובץ בשם
deploy.ymlשמשתמש במשתנים המוצפנים באמצעות תחביר${{ secrets.SECRET_NAME }}:
name: Deploy to Production Server

on:
  push:
    branches: [ "main" ]

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Code
        uses: actions/checkout@v4

      - name: Deploy via SSH RSYNC
        uses: easingthemes/ssh-deploy@main
        env:
          SSH_PRIVATE_KEY: ${{ secrets.SSH_KEY }}
          ARGS: "-rltgoDzvO --delete"
          SOURCE: "dist/"
          REMOTE_HOST: ${{ secrets.SERVER_HOST }}
          REMOTE_USER: ${{ secrets.SERVER_USER }}
          TARGET: "/var/www/html"
4. שאלות נפוצות על GitHub Actions (FAQ)
שאלה: האם ניתן להריץ תהליך מתוזמן (Cron Job) ללא צורך ב-Push?
תשובה: כן! באמצעות הטריגר schedule עם ביטוי Cron (לדוגמה: cron: '0 2 * * *' להרצה בכל לילה בשעה 02:00). מצוין לגיבויים אוטומטיים, סריקת קישורים שבורים ודוחות תחזוקה.
שאלה: האם דקות הריצה החינמיות מספיקות למפתחים עצמאיים?
תשובה: מעל ומעבר. 2,000 דקות חודשיות במאגרים פרטיים מתרגמות לעשרות בדיקות ביום (ריצה ממוצעת נמשכת כדקה-שתיים). במאגרים פתוחים (Public Repositories) הריצה חינמית לחלוטין וללא שום הגבלת דקות.
שאלה: מה לעשות אם פעולה (Action) מ-Marketplace מכילה פרצת אבטחה?
תשובה: מומלץ תמיד להשתמש בפעולות רשמיות ומאומתות (Verified Creators כמו actions/checkout), ולנעול גרסאות לפי תג ספציפי (למשל @v4) או לפי Commit SHA מדויק במקום להשתמש ב-@latest.
5. סיכום: שדרגו את תהליך הפיתוח שלכם
הטמעת GitHub Actions בפרויקטים שלכם חוסכת שעות של עבודה ידנית חוזרת, מונעת תקלות ב-Production, ומעניקה לכם שקט נפשי שכל שורת קוד נבדקת ונפרסת בדיוק על פי הסטנדרטים הגבוהים ביותר.