תקציר מהיר: חשיפת שרתים מאובטחת עם Cloudflare Tunnel ו-WAF
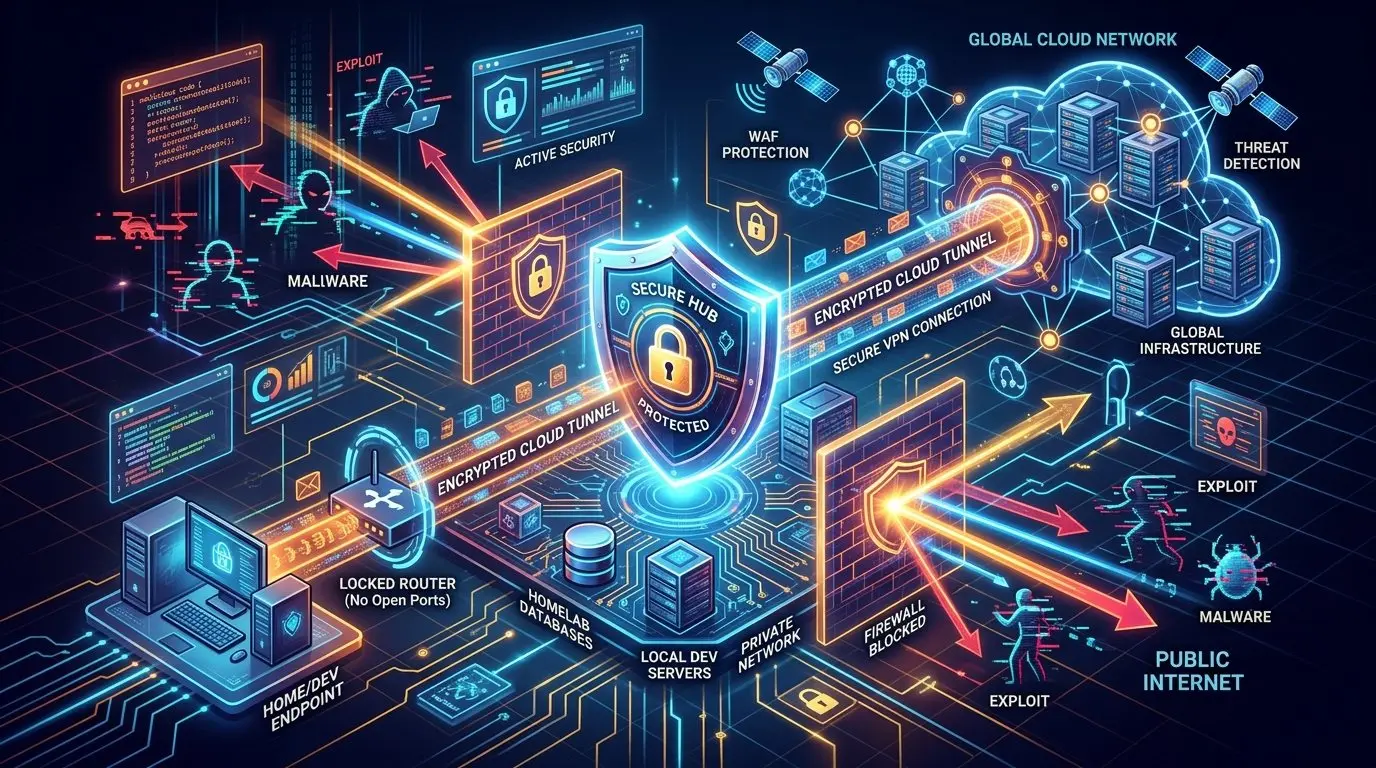
- ללא פתיחת פורטים בראוטר: Cloudflare Tunnel פותח מנהרה מוצפנת יוצאת (Outbound) בלבד אל רשת הענן של Cloudflare – ללא צורך ב-Port Forwarding, וללא חשיפת כתובת ה-IP הביתית שלכם.
- עוקף CGNAT וכתובות IP דינמיות: עובד בצורה מושלמת על כל תשתית אינטרנט ביתית (סיבים, סלולר 5G) גם כאשר ספק האינטרנט לא מספק IP ציבורי קבוע.
- תעודת SSL/TLS חינמית ואוטומטית: האתר או השירות המקומי שלכם מקבל חיבור HTTPS מאובטח מיידית עם דומיין מותאם אישית משלכם.
- חומת אש WAF והגנת Zero Trust: חסימת בוטים ומתקפות DDoS, והוספת שכבת אימות (כמו התחברות עם חשבון גוגל) לפני גישה ללוחות בקרה מקומיים.
בין אם אתם מפתחי אתרים שרוצים להציג ללקוח פרויקט שרץ מקומית על המחשב (כמו שרת Node.js, Python, או אתר וורדפרס ב-Localhost), ובין אם אתם מנהלים שרת ביתי (Homelab, Home Assistant, שרת קבצים או שרת מדיה) – הצורך לחשוף שירות מקומי לאינטרנט הפך לנפוץ במיוחד.
בעבר, הדרך היחידה לעשות זאת הייתה פתיחת פורטים בראוטר (Port Forwarding), הגדרת שירותי Dynamic DNS (כמו No-IP), והתמודדות עם סיכוני אבטחה חמורים כתוצאה מחשיפת רשת הבית לאינטרנט הציבורי. כיום, Cloudflare Tunnel (הידוע גם כ-cloudflared) יחד עם מערך ה-WAF (Web Application Firewall) שינו לחלוטין את חוקי המשחק.
1. למה אסור לפתוח פורטים בראוטר ואיך Tunnel פותר זאת?
כאשר פותחים פורט בראוטר (למשל פורט 80 או 443):
- כתובת ה-IP הביתית נחשפת: כל גורם זדוני יכול לסרוק את הראוטר שלכם, לנסות לפרוץ למכשירים ברשת הביתית או להפיל לכם את האינטרנט במתקפת DDoS.
- בעיית ה-CGNAT: מרבית ספקיות האינטרנט בישראל (סיבים וסלולר) משתמשות ב-Carrier-Grade NAT, מה שמונע פתיחת פורטים רגילה ללא תשלום חודשי על IP קבוע.
הפתרון של Cloudflare Tunnel: תוכנת שירות קלה (Daemon) בשם cloudflared שמותקנת על המחשב שלכם יוצרת חיבור יוצא מוצפן בלבד (Outbound HTTPS/QUIC) אל שרתי Cloudflare הקרובים ביותר. תנועת הגולשים מגיעה אל שרתי Cloudflare, עוברת סינון WAF, ומנותבת דרך המנהרה המאובטחת ישירות לפורט המקומי שלכם – מבלי לפתוח שום פורט בראוטר ומבלי לחשוף את ה-IP שלכם!
| שיטה | פתיחת פורטים בראוטר | הגנה מ-DDoS ו-WAF | עבודה מאחורי CGNAT | תעודת SSL מובנית |
|---|---|---|---|---|
| Cloudflare Tunnel | לא נדרש כלל | הגנה מלאה בענן של Cloudflare | עובד בצורה חלקה | חינם ואוטומטי |
| Port Forwarding רגיל | חובה לפתוח פורטים | ללא הגנה (חשיפה מלאה) | נחסם ב-CGNAT | דורש הגדרת Let's Encrypt ידנית |
| Ngrok (גרסה חינמית) | לא נדרש | בסיסית | עובד | כתובת רנדומלית משתנה |
2. דרישות מקדימות להגדרה
- חשבון Cloudflare חינמי: הרשמה ב- dash.cloudflare.com.
- דומיין משלכם שמנוהל ב-Cloudflare: כל דומיין (כגון
.com,.co.il,.net) שה-Nameservers שלו מצביעים על Cloudflare. - שירות מקומי פעיל: שרת פיתוח או אפליקציה שרצה על פורט מקומי (למשל:
http://localhost:8080אוhttp://localhost:3000).
3. מדריך הקמת Cloudflare Tunnel דרך לוח הבקרה (Zero Trust)
הדרך המודרנית והפשוטה ביותר לניהול מנהרות היא ישירות דרך ממשק ה-Web של Cloudflare Zero Trust:
- כניסה ל-Zero Trust Dashboard: מלוח הבקרה של Cloudflare, לחצו על Zero Trust בתפריט הצדדי.
- יצירת מנהרה חדשה: עברו אל Networks ← Tunnels ולחצו על כפתור Create a tunnel.
- בחירת סוג מנהרה: בחרו באפשרות Cloudflared ותנו שם למנהרה (למשל:
homelab-serverאוdev-pc). - התקנת ה-Connector: Cloudflare תציג לכם פקודת התקנה מוכנה של שורה אחת עבור מערכת ההפעלה שלכם (Windows PowerShell, Linux / Ubuntu, Docker, או macOS). העתיקו את הפקודה והריצו אותה בטרמינל כמנהל (Administrator). השירות יתחבר מיד ויסומן בירוק כ-Active.
- הגדרת ניתוב דומיין (Public Hostname):
- תחת Subdomain: הקלידו את השם הרצוי (למשל
appאוdev). - תחת Domain: בחרו את הדומיין שלכם מתוך הרשימה.
- תחת Service Type: בחרו ב-
HTTP. - תחת URL: הקלידו את הפורט המקומי (למשל:
localhost:3000או127.0.0.1:8080).
- תחת Subdomain: הקלידו את השם הרצוי (למשל
- לחצו Save Tunnel – וזהו! תוך מספר שניות הכתובת
https://dev.yourdomain.comתהיה זמינה באינטרנט עם חיבור HTTPS מאובטח לחלוטין.
4. הגדרת חומת אש WAF והגנת Zero Trust Access
אם השירות המקומי שלכם הוא לוח בקרה פרטי (כמו שרת פיתוח או ממשק ניהול), אינכם רוצים שכל גולש אקראי בעולם יוכל לגשת אליו. כאן נכנסים לתמונה ה-WAF וה-Zero Trust Access:
א. הוספת שכבת אימות (Cloudflare Access Application)
- תחת ממשק Zero Trust, היכנסו אל Access ← Applications ולחצו Add an application.
- בחרו ב-Self-hosted והזינו את הכתובת שיצרתם במנהרה (למשל:
dev.yourdomain.com). - הגדירו חוק גישה (Policy): למשל – לאפשר גישה אך ורק לכתובות אימייל ספציפיות (באמצעות קוד אימות חד-פעמי שנשלח למייל) או באמצעות התחברות עם חשבון Google שלכם.
- כעת, כאשר מישהו ינסה לגשת לאתר, יוצג לו מסך התחברות מאובטח של Cloudflare. רק לאחר אימות תועבר התנועה לשרת המקומי שלכם!
ב. חסימת מדינות ובוטים באמצעות חוקי WAF
בלוח הבקרה הראשי תחת Security ← WAF ← Custom Rules, תוכלו ליצור חוקים חכמים:
- חסימה לפי מיקום גיאוגרפי (Geo-Blocking): חסימת גישה ממדינות שאינכם מצפים לקבל מהן תנועה.
- הגנת בוטים אוטומטית (Bot Fight Mode): חסימת סורקים אוטומטיים שמחפשים פרצות אבטחה.
- הגבלת קצב בקשות (Rate Limiting): מניעת הצפה של בקשות בפרק זמן קצר.
5. שאלות נפוצות על Cloudflare Tunnel (FAQ)
שאלה: האם שירות Cloudflare Tunnel באמת חינמי לחלוטין?
תשובה: כן! Cloudflare הפכה את תכונת ה-Tunnels לחינמית לחלוטין עבור כל המשתמשים כחלק מחבילת ה-Zero Trust הבסיסית (הכוללת עד 50 משתמשים מאומתים בחינם).
שאלה: האם ניתן להעביר דרך המנהרה תעבורה שאינה HTTP (כמו SSH או RDP)?
תשובה: בהחלט. Cloudflare Tunnel תומך גם בפרוטוקולי SSH, RDP, TCP שרירותי ואפילו SMB באמצעות התקנת תוכנת cloudflared גם בצד הלקוח או שימוש ב-Browser Rendering של Cloudflare Access.
שאלה: מה קורה אם המחשב המקומי שלי נכבה או מתנתק מהאינטרנט?
תשובה: גולשים שינסו להיכנס יקבלו עמוד שגיאה מעוצב וידידותי של Cloudflare (HTTP 502 Bad Gateway) המציין שהשרת המארח אינו זמין. שום מידע פנימי על הרשת שלכם לא ייחשף.
6. סיכום: הסטנדרט החדש לחשיפת שירותים מקומיים
שילוב של Cloudflare Tunnel ו-WAF הוא הפתרון המושלם לכל מפתח, איש IT וחובב טכנולוגיה: הוא חוסך תשלום על כתובות IP קבועות, מעניק תעודות SSL אוטומטיות, מגן על הרשת הביתית ממתקפות סייבר ומאפשר גישה מאובטחת מכל מקום בעולם תוך דקות בודדות.