תקציר מהיר: דיאגנוסטיקה מקצועית בווינדוס עם Sysinternals Suite
- הכלים הרשמיים של מהנדסי מיקרוסופט: חבילת כלי עבודה מתקדמים שנבנתה על ידי מארק רוסינוביץ' (Mark Russinovich) לחקירה עמוקה של מערכת ההפעלה.
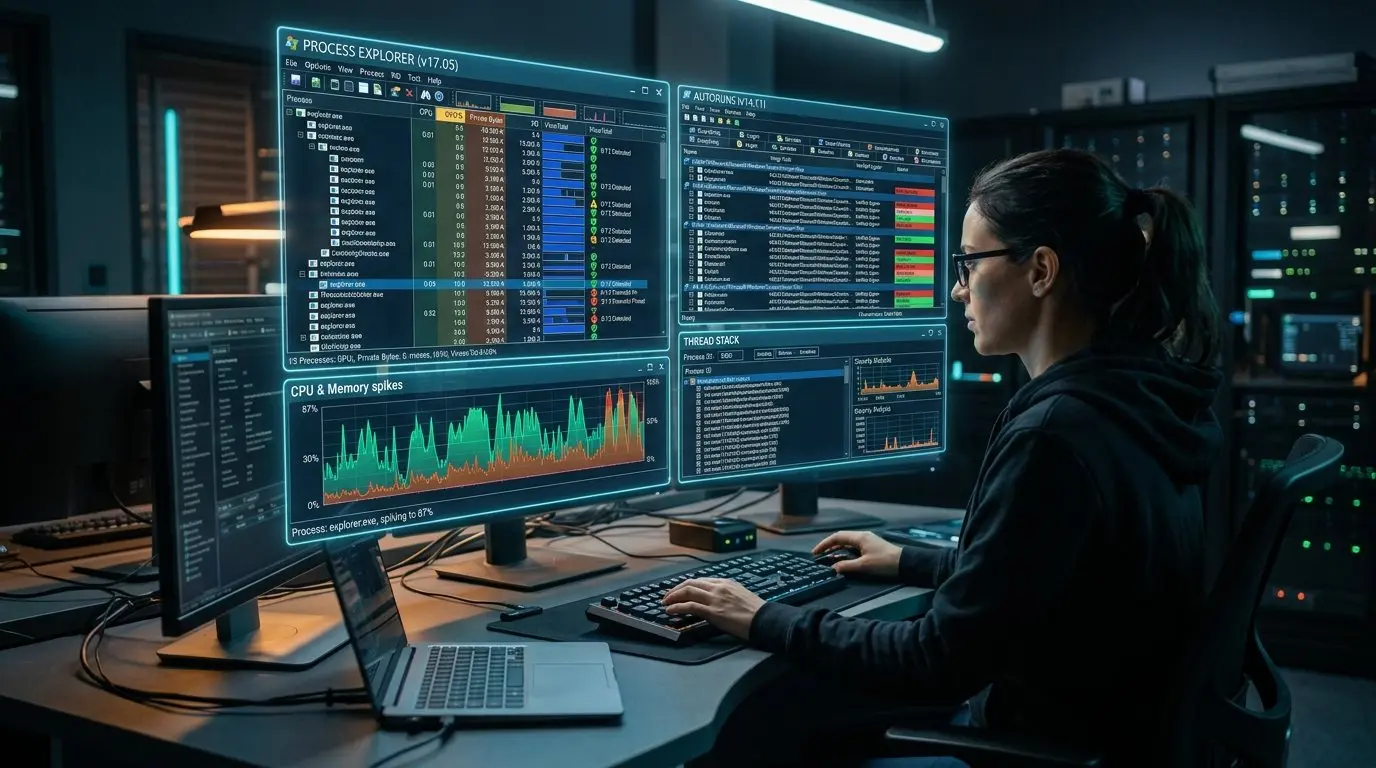
- Process Explorer: מנהל משימות מתקדם המציג היררכיית תהליכים, שימוש מפורט במעבד וב-GPU, ובדיקת קבצים חשודים מול 70+ מנועי אנטי-וירוס ב-VirusTotal בקליק.
- Autoruns: הכלי האולטימטיבי לזיהוי וניקוי תוכנות, שירותים, דרייברים ומשימות מתוזמנות שעולים בחשאי עם אתחול המחשב.
- Process Monitor (ProcMon): מעקב בזמן אמת אחר כל פעולת קריאה/כתיבה בקבצים, ברישום המערכת (Registry) וברשת.
כאשר המחשב פתאום נתקע, המעבד קופץ ל-100% מאמץ ללא סיבה ברורה, או שתוכנה מסוימת מסרבת להימחק ומודיעה ש"הקובץ פתוח בתוכנית אחרת" – מנהל המשימות (Task Manager) המובנה בווינדוס פשוט לא מספק מספיק מידע כדי לפתור את התקלה.
חבילת Sysinternals Suite מבית מיקרוסופט היא ארגז הכלים הבסיסי והחשוב ביותר של מנהלי רשתות, טכנאים וחוקרי אבטחת מידע. הכלים בחבילה פועלים ישירות מול רכיבי הליבה של Windows ומאפשרים לראות בדיוק מה קורה מתחת למכסה המנוע של המערכת.
1. Process Explorer – מנהל המשימות למקצוענים
Process Explorer (או procexp) הוא שדרוג עצום לעומת מנהל המשימות הסטנדרטי:
- מבנה עץ היררכי (Tree View): מציג איזה תהליך הוליד איזה תהליך (למשל: איזה תהליך ספציפי של Chrome צורך את רוב הזיכרון או מי הפעיל סקריפט PowerShell חשוד).
- אינטגרציה מובנית עם VirusTotal: תחת תפריט Options -> VirusTotal.com, סמנו Check VirusTotal.com. התוכנה תחשב את ה-Hash של כל קובץ שרץ במחשב ותציג לכם דירוג אבטחה ישיר מול עשרות מנועי אנטי-וירוס בזמן אמת!
- זיהוי קבצים נעולים: אי אפשר למחוק תיקייה כי היא נעולה? לחצו Ctrl + F, הקלידו את שם הקובץ, ו-Process Explorer יראה לכם מיד איזה תוכנה מחזיקה בו ומאפשרת לסגור את האחיזה (Handle) בלחיצה אחת.
- החלפת מנהל המשימות: בתפריט Options ניתן ללחוץ Replace Task Manager וכך בלחיצה על Ctrl + Shift + Esc ייפתח תמיד Process Explorer.
2. Autoruns – ניקוי יסודי של כל מה שעולה עם המחשב
לשונית ה-Startup במנהל המשימות מציגה רק חלק קטן מאוד מהתוכנות שמופעלות עם המחשב. תוכנות זדוניות ונוזקות רבות מסתתרות במפתחות Registry עמוקים, בשירותי רקע או במשימות מתוזמנות (Task Scheduler).
Autoruns סורקת את כל עשרות נקודות ההפעלה הקיימות בווינדוס ומציגה אותן בצורה מסודרת:
- Logon: תוכנות שרצות בעת כניסת המשתמש.
- Scheduled Tasks: משימות מתוזמנות ברקע.
- Services & Drivers: שירותים ודרייברים שמערכת ההפעלה טוענת.
- סינון קובצי מיקרוסופט: בלחיצה על Options -> Hide Microsoft Entries, התוכנה מסתירה את כל רכיבי המערכת הרשמיים ומציגה לכם אך ורק תוכנות צד שלישי – מה שמאפשר לזהות תוכנות ריגול או זוללי משאבים תוך דקה.
3. איך מורידים ומשתמשים בחבילה?
כל כלי ה-Sysinternals הם קובצי Portable שאינם דורשים התקנה כלל. ניתן להוריד את החבילה המלאה (ZIP) מאתר Microsoft Learn או להתקין בלחיצה אחת ב-PowerShell:
winget install Microsoft.SysinternalsSuite